
公開:2026年11月9日
漏洩事故が相次ぐなかで、保有する個人情報を減らす企業が増えています。本人確認書類の画像を、確認が終わったらすぐに削除する方針に切り替えた企業もあります。政府に対しても、不要な個人データの保有を減らすよう求める提言が続いています。
一方で、長い年月と費用をかけて集めた顧客情報は、多くの企業にとって事業に欠かせない資産です。「漏れるくらいなら捨てる」という判断は分かりやすい反面、売上やサービスの質を支えてきた情報まで失うおそれがあります。
この記事では、不要な情報は確実に消したうえで、必要な情報を安全に持ち続けるための考え方を整理します。
個人情報を手放す企業が増えている
大規模な漏洩が過去にない頻度で起きている
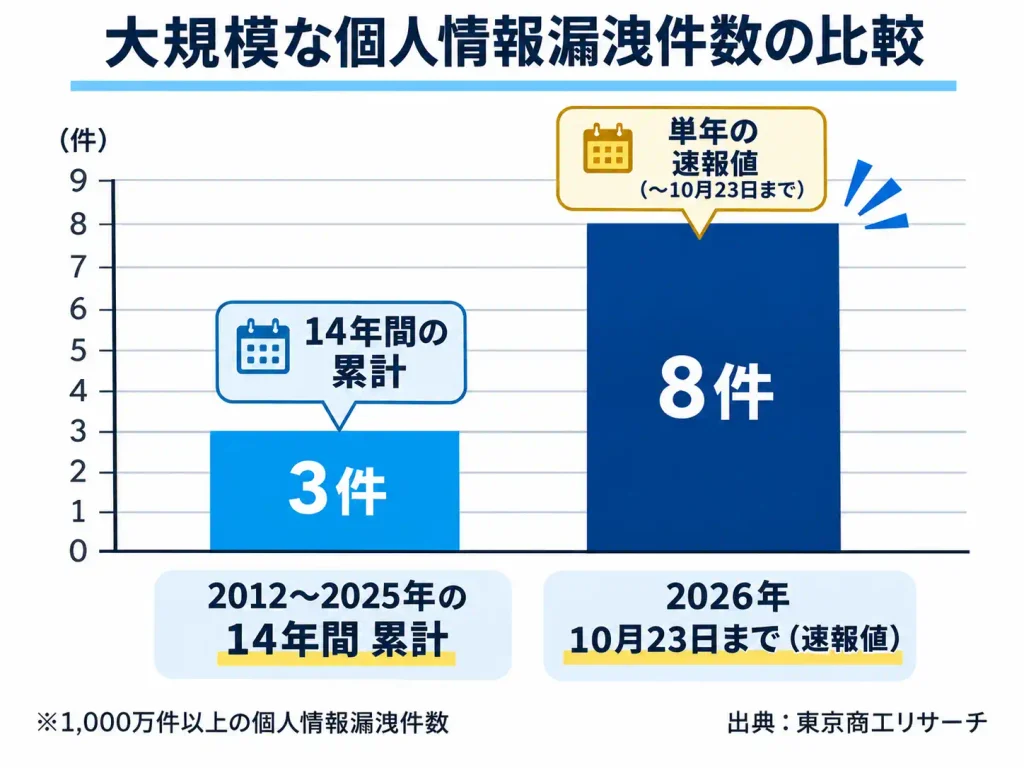
東京商工リサーチの調査によると、1,000万件以上の個人情報の漏洩は、2025年までの14年間で3件にとどまっていました。それが2026年は、10月23日までに8件(速報値)確認されています。上場企業とその子会社で100万件以上の漏洩が起きた件数も、2026年は10月5日の時点で10件に達し、2025年通年の6件をすでに上回りました。
漏れているのは氏名や住所だけではありません。会員アプリの登録情報、配送の送り状データ、さらに、暗号化された運転免許証などの本人確認書類の画像データが外部に送信された痕跡が確認された事例もあります。
「持たない」という選択と、国の動き
こうした事故を受けて、個人情報の持ち方を見直す企業が出てきました。たとえば、会員期間中に加えて退会後も数年間保管していた本人確認書類の画像を、登録時の確認が終わった時点で削除する方針に改め、保有していた画像も削除することにした事例があります。
国の側でも議論が進んでいます。2026年10月には、不要なデータの保有を減らすよう政府に求める提言が出されました。11月には、企業が持つ不要な個人データの消去について、個人情報保護法を改正して義務化を検討するよう求める申し入れもありました。
個人情報保護委員会も2026年10月、大規模な漏洩が相次いでいることを受けて事業者に注意喚起を行い、不要となった個人情報の削除などの対策を促しています。
それでも、顧客情報は事業の資産である
顧客情報には、集めるまでにかかった費用と時間が詰まっています。広告や販促にかけた費用、会員登録を促す仕組み、長年の取引で積み上がった購入履歴。一度捨てれば、同じものを集め直すことはできません。
また、情報を持っているからこそ果たせる責任もあります。
- 商品の不具合やリコールがあったときに、購入者へ連絡する
- 不正利用やトラブルが起きたときに、過去の取引を確かめる
- 問い合わせや保証の対応で、以前のやり取りを参照する
- 法令や契約で、一定期間の保存が求められている記録を残す
「漏洩が怖いから全部消す」という判断は、こうした業務や責任まで手放すことになりかねません。
まず整理する:消すべき情報と、持ち続ける情報
不要な情報は、確実に消す
最初に確認しておきたいのは、利用する必要がなくなった個人データは、消すのが原則だということです。個人情報保護法の第22条は、事業者に対して、利用する必要がなくなった個人データを遅滞なく消去するよう努めることを求めています。個人情報保護委員会も、不要になった個人データを適切に消去することは、漏洩を防ぐうえで極めて重要だと注意を呼びかけています。
使い道のない古い名簿、目的を終えたキャンペーンの応募データ、退会者の情報で保存の理由がないもの。こうした情報は、持っているだけでリスクです。この記事は「消さずに済ませる方法」を紹介するものではありません。
残す情報は、理由と期間をはっきりさせる
一方で、事業や法令のために持ち続ける必要がある情報もあります。残すと決めた情報については、次の点を整理しておきます。
| 整理する項目 | 例 |
|---|---|
| 何のために持つのか | リコール時の連絡、不正調査、保証対応、法定保存 |
| いつまで持つのか | 保証期間の終了まで、法定の保存期間まで |
| 誰が、どのくらいの頻度で使うのか | 月に数回、特定の担当者だけ |
| オンラインで常に必要か | 毎日の業務で使う/ときどき照会するだけ |
あわせて、「何を残すか」も見直してください。たとえば本人確認では、法令で記録が求められるのが氏名や免許証番号などの項目であれば、書類の画像をまるごと残す必要はないかもしれません。残すのは業務に必要な項目だけにする。それだけで、漏洩したときの被害は小さくなります。
こうして整理すると、多くの情報が「持ち続ける必要はあるが、常にオンラインにある必要はない」ことに気づくはずです。
残すなら、どこに置くか
問題は「持っていること」より「常にさらしていること」
大規模な漏洩の多くは、インターネットとつながったシステムへの不正アクセスから始まっています。侵入された時点で、そのシステムから到達できる情報は、すべて持ち出される危険があります。
裏を返せば、被害の大きさは「そのとき、外部とつながった場所にどれだけの情報があったか」で決まります。10年分の顧客情報がオンラインのデータベースにあれば、10年分が漏れます。直近1か月分しかなければ、被害は1か月分にとどまります。
「捨てる」と「さらしたままにする」の間にある選択肢
個人情報の持ち方には、大きく3つの選択肢があります。
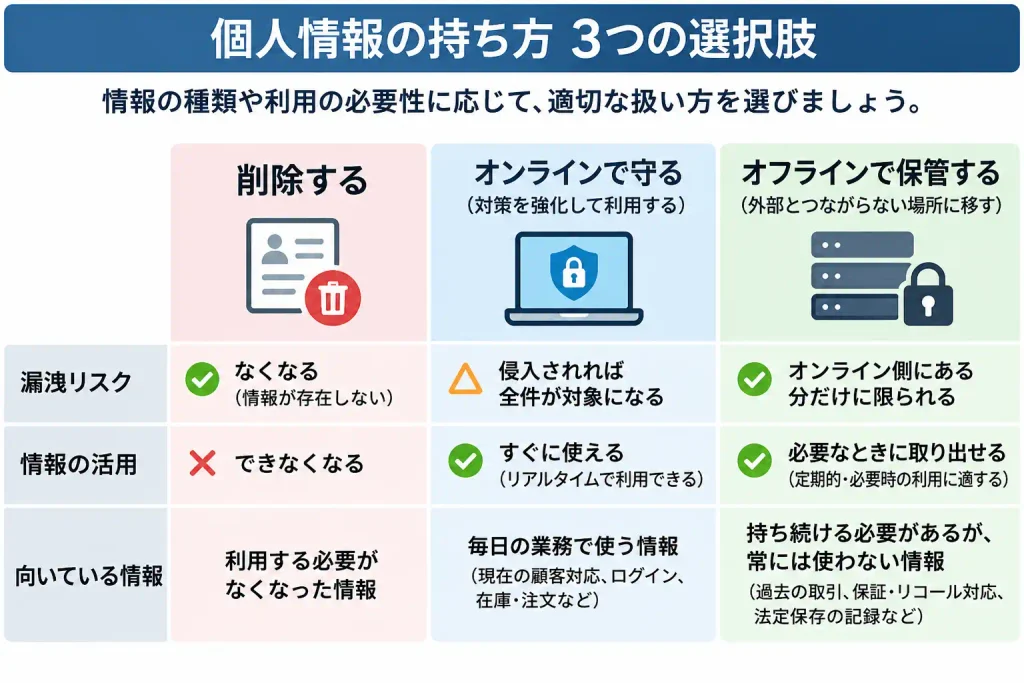
- 削除する:漏洩のリスクはなくなりますが、情報は使えなくなります。利用する必要がなくなった情報に向いています。
- オンラインで守る:すぐに使えますが、侵入されればすべてが対象になります。毎日の業務で使う情報に向いています。
- 外部とつながらない場所に移して保管する:侵入されたときの被害はオンライン側にある分だけに限られ、必要なときに取り出せます。持ち続ける必要はあるが、常には使わない情報に向いています。
3つめの考え方は、新しいものではありません。官公庁や重要インフラでは、インターネットにつながるネットワークと、重要な情報を扱うネットワークを分ける「ネットワーク分離」が以前から行われています。
オンライン側には「必要な期間・必要な項目」だけを置く
具体的には、次のように情報の置き場所を分けます。
- オンライン側(外部とつながったシステム):今まさに業務で使っている情報と、サービスの提供に欠かせない最小限の項目だけ
- 内部側(外部とつながらない場所):業務が一段落した情報、ときどき照会するだけの情報、長期保存が必要な記録
たとえば配送業務なら、配達が完了して返品や問い合わせの期間が過ぎた送り状の情報は、内部側に移せます。会員サービスなら、ログインやポイントに必要な情報だけをオンラインに残し、氏名・住所・電話番号は内部側で保管する設計も考えられます。
オンライン側に残す情報は、外部の人には誰のものか分からない形にしておくことが大切です。氏名や住所だけでなく、メールアドレスや電話番号も内部側に移せば、たとえオンライン側が盗まれても、攻撃者にとっては使い道のないデータになります。
ただし、社内では内部の情報と照らし合わせれば誰のものか分かるので、オンライン側のデータも個人情報として適切に管理する必要があります。減らせるのは、手続きではなく、被害そのものです。
ネットワークを使わずに、内部へ移す仕組み
ここで課題になるのが、「オンライン側から内部側へ、どうやって情報を移すか」です。
内部側をネットワークでつなげば、そのネットワークが新たな侵入経路になります。かといって、USBメモリで人が運ぶ方法では、毎日の自動処理ができず、媒体の紛失や、媒体にデータが残る問題も生まれます。
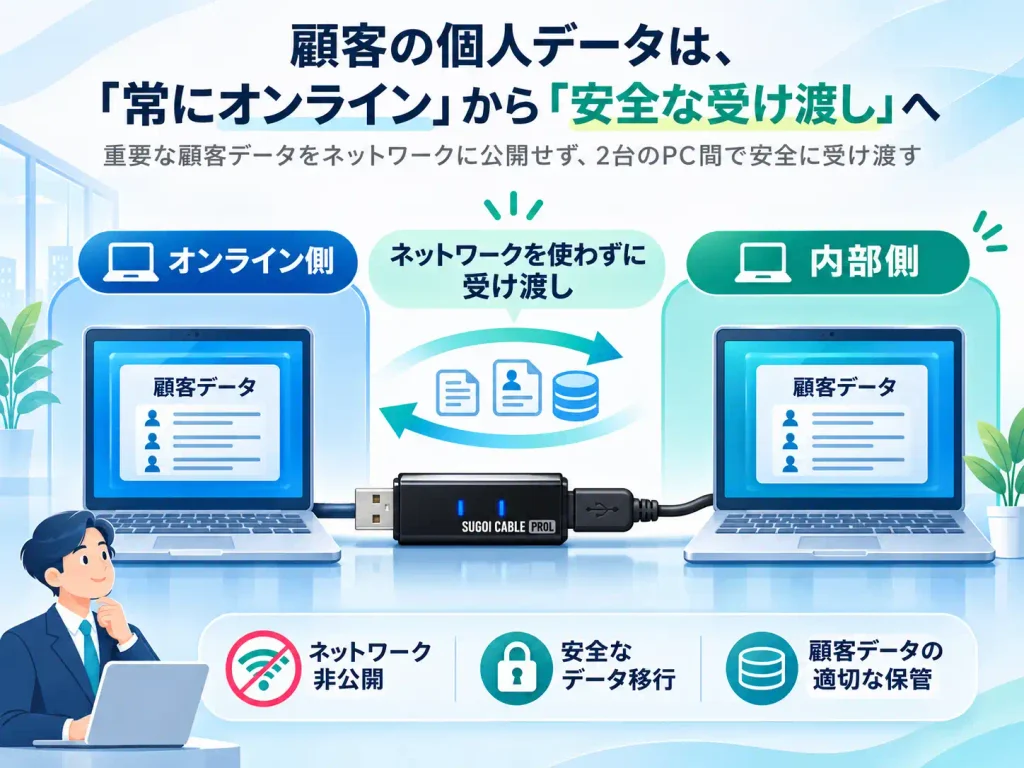
当社のスゴイケーブル(SUGOI CABLE)PROLは、この受け渡しのための製品です。2台のWindows PCをUSBでつなぎ、IP通信を一切使わずにファイルを受け渡します。ネットワークの機能そのものを取り除いているため、PROLを通じてネットワーク経由で内部側に侵入することはできません。専用ソフトによるフォルダの自動同期で、人の手を介さずに、オンライン側から内部側へ情報を移せます。
外部と内部のそれぞれに転送用のPCを置く構成にすれば、受け取ったファイルを内部で使う前に確かめる「関所」も設けられます。必要なときにだけ、内部から特定の情報を一時的にオンライン側へ戻す、といった運用も設計できます。
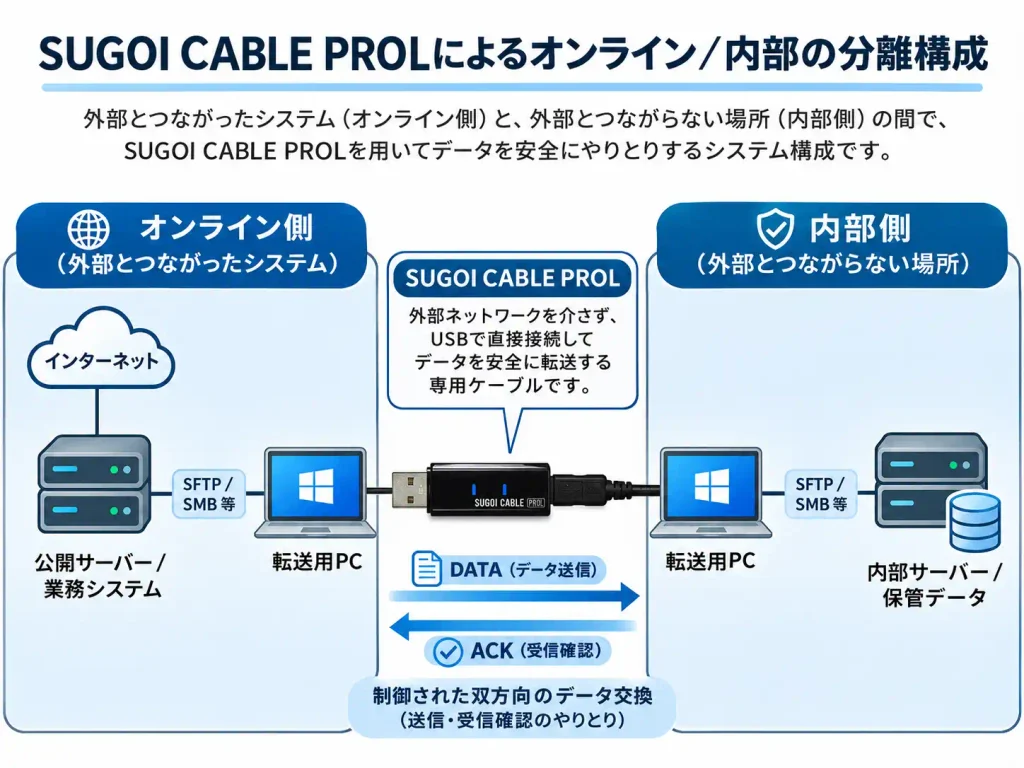
多くの漏洩事故では、何が持ち出されたかを特定できず、保有している件数の全体を「漏洩した可能性」として公表するしかありません。PROLによる受け渡しは記録に残るので、いつ、何が渡ったかを確かめられます。
価格は6,630円(税込)からで、大がかりな設備の変更は必要ありません。システム構成や設定の例をまとめた「情報漏洩対策ガイドブック」付きの特別版もご用意しています。
導入の前に確認しておきたいこと
情報の置き場所を分ける仕組みは、製品を入れるだけで完成するものではありません。次の点は、業務や法令に合わせて設計する必要があります。
- 「業務が一段落した」の定義:返品、再配達、保証、問い合わせなどの例外を取りこぼさない
- 複製の扱い:検索用のデータベース、キャッシュ、ログ、バックアップに残る個人情報も対象に含める
- 内部側の利用ルール:誰が、どの端末で、何の目的で照会できるか
- 侵入を防ぐ対策との両立:置き場所を分けることは、認証の強化や更新の適用といった基本的な対策の代わりにはならない
まとめ
- 漏洩事故の続発を受けて、個人情報を減らす動きが広がっている
- 利用する必要がなくなった情報は、確実に消すのが原則
- 事業や法令のために必要な情報は、手放さずに持ち続けてよい
- ただし、常にオンラインに置いておく必要はない。外部とつながらない場所に移せば、侵入されたときの被害を、オンライン側にある分だけに抑えられる
「捨てる」か「さらしたままにする」か。その二択で悩んでいるなら、もう一つの選択肢を検討してみてください。
[スゴイケーブルPROLについて詳しく見る] [問い合わせをする]
参考資料
- 東京商工リサーチ「TSRデータインサイト」上場企業の個人情報漏えい調査(2026年10月7日、10月23日時点の速報)
https://www.tsr-net.co.jp/data/detail/1203305_1527.html
https://www.tsr-net.co.jp/data/detail/1203370_1527.html - 個人情報の保護に関する法律 第22条(e-Gov法令検索)
https://elaws.e-gov.go.jp/document?lawid=415AC0000000057 - 個人情報保護委員会「データの消去に関する注意喚起」(令和2年2月6日)
https://www.ppc.go.jp/news/careful_information/data_syokyo/ - 個人情報保護委員会「大規模な漏えい等事案を踏まえた対応について(注意喚起)」(令和8年10月7日)
https://www.ppc.go.jp/files/pdf/261007_alert_dataleakage.pdf