
公開:2026年11月10日
自治体の「三層の対策」により、インターネット接続系からLGWAN接続系へファイルを取り込むときは、危険な要素がないことを確かめる「無害化」を行うことが定着しました。
では、無害化したファイルを、どうやってLGWAN接続系まで運べばよいのでしょうか。
ガイドラインが定めているのは、主に「何を通してよいか」です。「どう運ぶか」は、各団体のシステムの設計に任されています。そして、運び方を誤ると、無害化でいくら中身を確かめても、守りたいものが守れなくなります。
この記事では、無害化したファイルを安全に運ぶための考え方と、仕様書に書ける要件の例を紹介します。
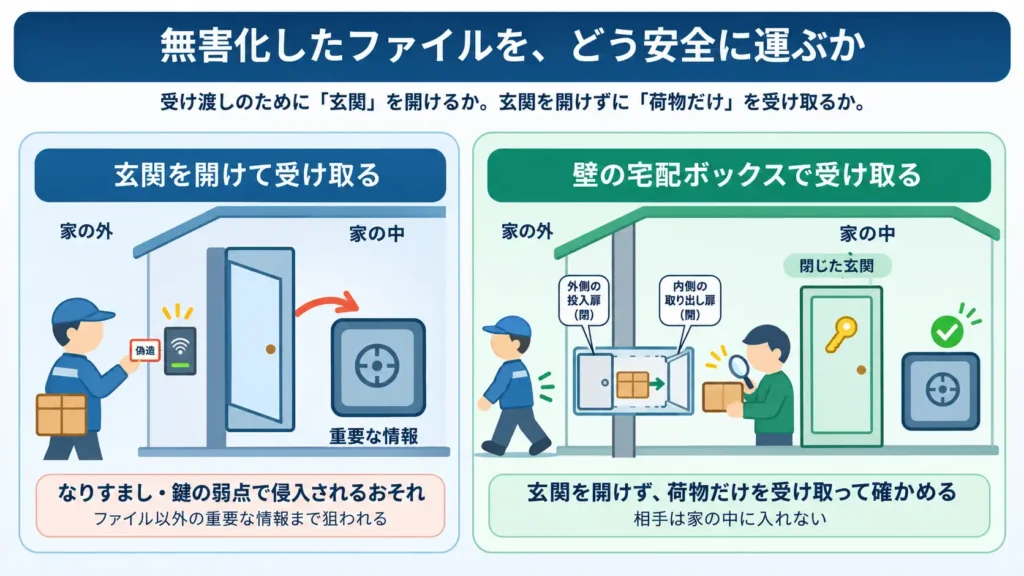
宅配便のために開ける玄関が、侵入口になる
鍵をかけていても、入られる
大切な荷物を受け取るとします。中身は、発送する前にも、受け取るときにも確かめます。玄関にはしっかり鍵をかけ、宅配便が来たときだけ開けるようにしています。ここまでは万全に見えます。
ところが、侵入はまさにこの「宅配便のために開ける玄関」から起きます。インターホン越しに宅配便だと名乗られて鍵を開けたら、宅配便を装った別人だった。配達員のための暗証番号が、どこかで知られていた。配達員用のカードキーが偽造された。鍵そのものに、特定の操作をすると開いてしまう欠陥があった。どれも、鍵をかけ忘れたから起きたことではありません。
ネットワークの受け渡しでも、同じことが起きている
無害化したファイルをネットワークで運ぶ仕組みも同じです。認証の情報が漏れていた。正規の利用者や機器になりすまされた。機器に、まだ修正されていない脆弱性があった。実際の侵入の多くは、こうした想定外の形で起きています。認証やファイアウォールで鍵をかけていても、受け渡しのために開けている入口がある限り、入られる可能性は残ります。
そして、入り込んだ者が持ち出すのは、受け取る予定だった荷物ではありません。家の中の大事なもの、つまりLGWAN接続系の中にある、運ぶつもりのなかった重要なデータです。
侵入は「ファイル」ではなく「通り道」から
近年の大規模な情報漏洩の多くは、ファイルに紛れ込んだ不正なプログラムではなく、外部とつながった機器の弱点を突いて、システムそのものに入り込む形で起きています。入り込んだ攻撃者は、ネットワークをたどって別のシステムへ移り、データベースを丸ごと持ち出します。
無害化は「荷物の中身」を守る仕組みです。「玄関」を守る仕組みは、別に考える必要があります。
安全に運ぶための条件
無害化したファイルを安全に運ぶには、運び方に次の条件が求められます。
- 経路を作らない:2つの領域の間に、ネットワークの経路を設けない
- ファイルでしか渡れない:受け渡しの仕組みを通じて、相手側のシステムを操作したり、データベースに問い合わせたりできない
- 向きを限定できる:業務で必要な向きにだけ受け渡す
- 受け取る前に確かめられる:受け渡しの途中で流れが一度止まり、取り込む前に確かめる仕組みを組み込める
- 記録が残る:いつ、何を受け渡したかを確かめられる
- 人の手を介さない:USBメモリの手運びのような手間や、紛失の心配がない
- 既存のルールと両立できる:庁内のUSB機器の使用制限を崩さずに運用できる
答え:壁に取り付けた「宅配ボックス」で受け取る
玄関を開けずに、荷物だけを受け取る
玄関を開けずに荷物を受け取る方法があります。壁に取り付けた宅配ボックスです。運送屋さんは外から荷物を入れ、家の人は内側から取り出します。玄関は一度も開きません。ボックスに入るのは荷物だけで、人は入れません。取り出す前に、中身を確かめることもできます。
宅配ボックスなら、受け渡しのために玄関を開ける必要が、そもそもありません。暗証番号を知られても、カードキーを偽造されても、開ける玄関がなければ入れません。
ネットワーク接続機能を持たないUSB直接ファイル転送ケーブル
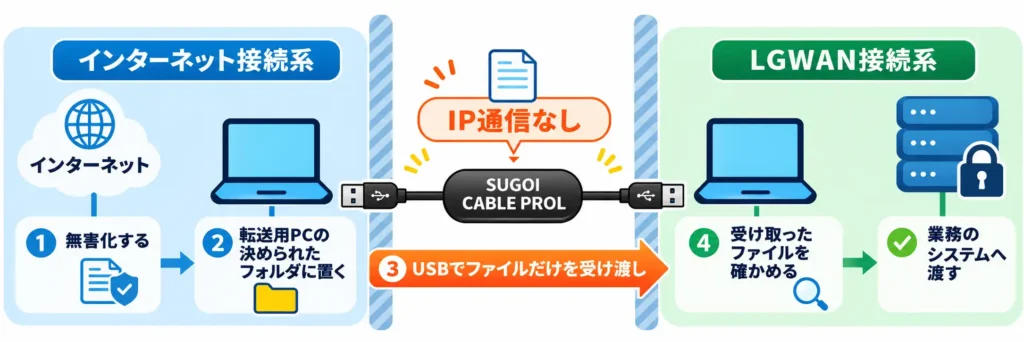
情報システムで、この宅配ボックスの役割を果たすのが、2台のパソコンをUSBで直接つなぎ、IP通信を使わずにファイルだけを受け渡す製品です。この記事では「ネットワーク接続機能を持たないUSB直接ファイル転送ケーブル」と呼びます。
- 2つの領域の間に、ネットワークの経路ができない
- 行き来できるのは、決められたフォルダに置かれたファイルだけ。相手側のシステムに命令を送ったり、データベースに問い合わせたりはできない
- ファイルは置かれてから運ばれるので、取り込む前に確かめられる
当社のスゴイケーブルPROLは、この方式の製品です。一般向けの製品からネットワーク接続の機能そのものを取り除いた法人向けモデルで、操作によってネットワーク機能が有効になることもありません。
無害化と組み合わせた受け渡しの流れ
ガイドラインの無害化はそのまま行い、運ぶ部分だけをネットワークから切り離します。
- インターネット接続系で、ファイルを無害化する
- 無害化したファイルを、インターネット接続系側の転送用パソコンの決められたフォルダに置く
- ネットワーク接続機能を持たないUSB直接ファイル転送ケーブルで、LGWAN接続系側の転送用パソコンへ受け渡す
- LGWAN接続系側で、受け取ったファイルを確かめてから、業務のシステムへ渡す
スゴイケーブルPROLの価格は6,630円(税込)からで、大がかりな設備は必要ありません。方式ごとの詳しい比較は、別の記事で紹介しています。
→ ネットワーク分離とは?分離環境でファイルを安全に受け渡す方法|5つの手段を比較
仕様書に書ける要件の例
ネットワークを使わない受け渡しを求める場合、仕様書には、たとえば次のような要件を記載できます。
【ファイルの受け渡し】
- インターネット接続系とLGWAN接続系の間のファイルの受け渡しは、ネットワーク接続機能を持たない機器を用いて行うこと。2つの領域の間に、IP通信の経路を設けないこと。
- 受け渡しは、ファイル単位で行うこと。受け渡しの機器を介して、相手側のシステムを操作できないこと。
- 受け渡しの向きを、業務上必要な向きに限定できること。
- 受け渡しの記録(日時、ファイル名など)を残せること。
- インターネット接続系から取り込むファイルは、受け渡しの前に、ガイドラインに定める方法により無害化を行うこと。
- 庁内のUSB機器の使用制限を解除することなく、対象の機器のみを個別に許可して運用できること。
参考製品:ネットワーク接続機能を持たないUSB直接ファイル転送ケーブル(例:スゴイケーブルPROL SGC-20EZPROL 株式会社システムトークス)または同等品以上
文言は、各団体のポリシーやシステムの構成に合わせて調整してください。
導入の進め方
情報セキュリティの担当部署と、保守のSIerと一緒に
受け渡しの方法は、各団体の情報セキュリティポリシーと、システムの構成によって決まります。導入を検討するときは、次の点を、情報セキュリティの担当部署と、システムの保守を担当しているSIerと一緒に確認してください。
- 受け渡しの方式が、自団体のポリシーで認められるか
- USB機器の扱い(個別の使用許可の手続き)
- 無害化の方法と、無害化を行う場所
- 受け渡すデータの範囲、向き、頻度
- 受け取ったファイルを確かめる方法と、記録の保管
SIerのみなさんへ
仕様書で「ネットワークで接続しないこと」が求められている場合、ネットワーク接続機能を持たないUSB直接ファイル転送ケーブルは、その要件を満たす現実的な方法の一つです。製品に付属する「情報漏洩対策ガイドブック」では、転送用パソコンを置く構成や、受け渡しを確かめる仕組みの考え方を紹介しています。
マイナンバー利用事務系について
マイナンバー利用事務系は、他の領域と通信できないようにすることが求められている、最も機密性の高い領域です。この記事で紹介した方式は、インターネット接続系とLGWAN接続系の間の受け渡しを想定しています。
さらに厳格な要件には
受け渡しのすべてを業務システムから制御したい、決められた機器以外は一切使えないようにしたい、といった、さらに厳格な要件には、お客さまのシステム専用に設計する個別設計版(APIカスタマイズ)もご用意しています。個別設計版は、重要な公共システムで採用されています。
まとめ
- 無害化は「荷物の中身」を守る。しかし、ネットワークで運べば「玄関」が開いたままになる
- ネットワークの経路は、運ぶつもりのファイルだけを通すわけではない。入り込まれれば、運ぶつもりのなかった重要なデータまで持ち出される
- 玄関を開けずに荷物だけを受け取る「宅配ボックス」にあたるのが、ネットワーク接続機能を持たないUSB直接ファイル転送ケーブル
- 無害化はそのままに、運ぶ経路からネットワークをなくす
- 仕様書には方式として要件を書き、参考製品を挙げることができる
[スゴイケーブルPROLについて詳しく見る] [問い合わせをする]
関連記事
参考資料
総務省「地方公共団体における情報セキュリティポリシーに関するガイドライン」(令和8年3月27日改定)の概要資料 https://www.soumu.go.jp/main_content/001069408.pdf