
公開:2026年11月9日
ランサムウェアの被害が止まりません。警察庁によると、2026年上半期の被害報告は123件で、統計を取り始めてから半期として最も多くなりました。
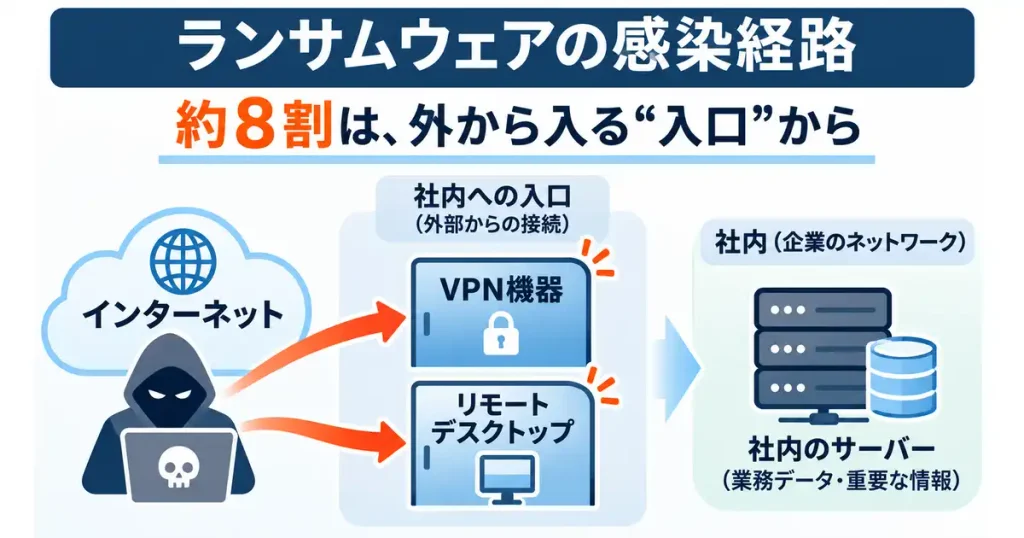
では、攻撃者はどこから入ってくるのでしょうか。かつては「怪しいメールの添付ファイルを開いて感染する」というイメージが一般的でした。しかし今、被害に遭った企業が答えた感染経路の約8割は、VPN機器とリモートデスクトップです。どちらも、社外から社内のネットワークに入るための「入口」です。
この記事では、警察庁の最新の統計をもとに、ランサムウェアの感染経路と、それぞれの対策、そして入口そのものを減らすという考え方を解説します。
ランサムウェアの感染経路【警察庁の最新統計】
2025年:VPN機器とリモートデスクトップで87%
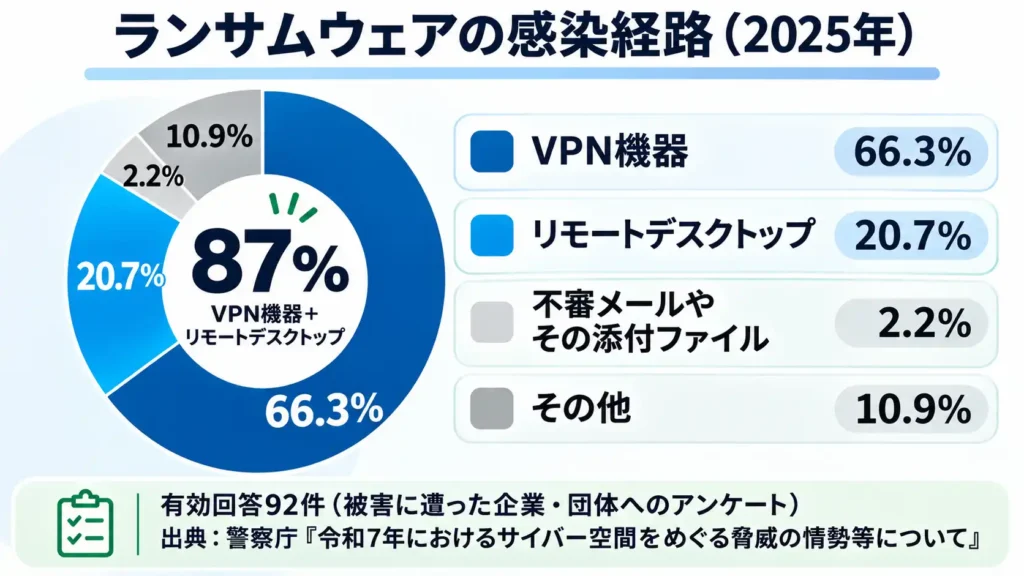
警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」によると、2025年のランサムウェア被害の報告は226件でした。被害に遭った企業・団体へのアンケートで感染経路を尋ねたところ、有効回答92件の内訳は次のとおりです。
| 感染経路 | 件数 | 割合 |
|---|---|---|
| VPN機器 | 61件 | 66.3% |
| リモートデスクトップ | 19件 | 20.7% |
| 不審メールやその添付ファイル | 2件 | 2.2% |
| その他 | 10件 | 10.9% |
2026年上半期:被害は半期で過去最多、入口の傾向は変わらず
2026年9月に公表された「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」では、被害報告が123件と、半期として過去最多になりました。感染経路の有効回答36件のうち、VPN機器が18件(50%)、リモートデスクトップが9件(25%)で、合わせて4分の3を占めています。
回答数が少ないため割合は年によって振れますが、「VPN機器が最多、次いでリモートデスクトップ」という傾向は、ここ数年変わっていません。
「メールを開いたら感染」はもう主流ではない
2025年の調査で、不審なメールやその添付ファイルが感染経路だったのは、わずか2.2%でした。警察庁も、近年はインターネットに露出した箇所から攻撃者が遠隔操作で内部に侵入する手口が多くを占めている、と説明しています。
メール訓練やフィルタリングが無意味になったわけではありません。ただ、対策の重点を「社員が怪しいメールを開かないこと」だけに置いていると、本当の入口を見落とすことになります。
なぜVPN機器とリモートデスクトップが狙われるのか
インターネットから「見える」入口だから
VPN機器やリモートデスクトップは、社外から社内に入るために、インターネットに向けて公開されています。攻撃者は、インターネット全体を自動で調べて、こうした入口を探しています。警察庁が観測した、脆弱性を探すなどの不審なアクセスは、2026年上半期に1日・1IPアドレスあたり1万3,687件で、前年同期から50.7%増えました。
入口を公開している限り、見つからずに済むことは期待できません。
狙われるのは「未修正の脆弱性」と「弱い・漏れた認証情報」
侵入の手口は、高度な技術よりも、次のような基本的な隙を突くものが中心です。
- 更新されていないVPN機器:脆弱性が公表されてから修正を当てるまでの間に侵入される
- 推測されやすい、または漏洩したIDとパスワード:ほかのサービスから漏れた認証情報が使い回されている
- 使われていないアカウント:退職者や検証用のアカウントが残っている
- 多要素認証を使っていない:パスワードだけで入れてしまう
侵入されたあと、何が起きるのか
入口から社内全体へ広がる
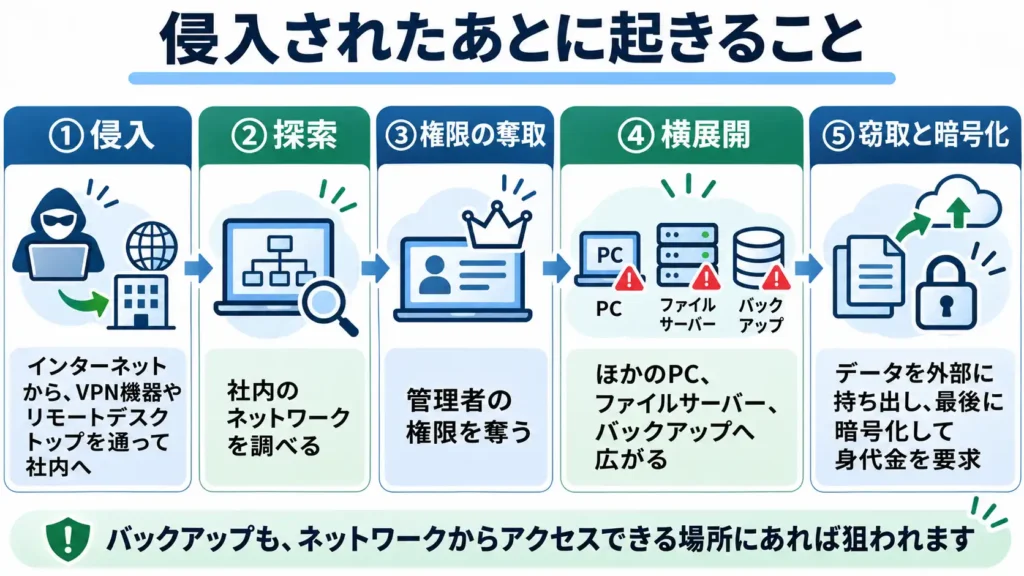
VPN機器などから入った攻撃者は、すぐにはデータを暗号化しません。まず社内のネットワークを調べ、管理者の権限を奪い、ほかのパソコンやサーバーへ広がっていきます(横展開)。重要なデータがどこにあるかを確かめ、外部に持ち出してから、最後に暗号化して身代金を要求します。
データを盗んだうえで「支払わなければ公開する」と脅す二重恐喝や、暗号化せずにデータを盗んで対価を求める手口もあります。
バックアップまで狙われる
管理者の権限を奪われると、ネットワークからいつでもアクセスできるバックアップも、暗号化されたり削除されたりするおそれがあります。「バックアップがあるから大丈夫」とは言えません。
被害は中小企業にも、そして長く重く続く
2026年上半期の被害123件のうち、79件は中小企業でした。大企業だけが狙われているわけではありません。
被害からの復旧に総額1,000万円以上かかった組織は6割にのぼり、1か月未満で復旧できたのは5割弱にとどまっています。
感染経路別の基本対策
まず、入口ごとに基本の対策を確実に行います。
| 入口 | 主な対策 |
|---|---|
| VPN機器 | 修正プログラムを速やかに適用する/サポートが終わった機器を使わない/管理画面をインターネットに公開しない |
| リモートデスクトップ | インターネットに直接公開しない/使うならVPNなどを経由させ、接続元を限定する |
| 認証 | 多要素認証を導入する/パスワードを使い回さない/不要なアカウントを削除する |
| 監視 | 機器のログを確認し、普段と違う時間や場所からの接続に気づけるようにする |
| バックアップ | 複数世代を、ネットワークから切り離した場所にも保管する/実際に復元できるか定期的に試す |
| メール | 添付ファイルやリンクへの注意を引き続き周知する |
それでも残るリスク
基本対策を徹底しても、リスクはゼロになりません。
- 修正プログラムが出る前の脆弱性:公表と同時に、あるいは公表前から攻撃が始まることがある
- 設定の誤り:機器の入れ替えや設定変更のときに、意図せず入口が開く
- 取引先・委託先の経路:保守用の接続など、自社で管理しきれない入口がある
入口を「守る」対策は欠かせません。ただ、入口がある限り、いつか破られる前提で考える必要があります。
入口を「守る」だけでなく「減らす」
つながなくていい場所は、つながない
ランサムウェアの感染経路の多くが「外からつながる入口」なら、もう一つの考え方があります。重要なデータを置くサーバーには、そもそも外部とつながる入口を作らないことです。
官公庁や重要インフラでは、インターネットにつながるネットワークと、重要な情報を扱うネットワークを分ける「ネットワーク分離」が以前から行われています。分離されたネットワークには、VPN機器やリモートデスクトップを経由して入り込むことができません。
課題は「データの受け渡し」
ただし、完全に切り離すと、業務に必要なデータまで受け渡せなくなります。受注データを取り込みたい、処理済みのデータを保管したい、という場面は必ずあります。
受け渡しのためにネットワークでつなげば、それが新しい入口になります。USBメモリで人が運べば、毎日の自動処理ができず、紛失の心配も生まれます。
IP通信を使わずに受け渡すという方法
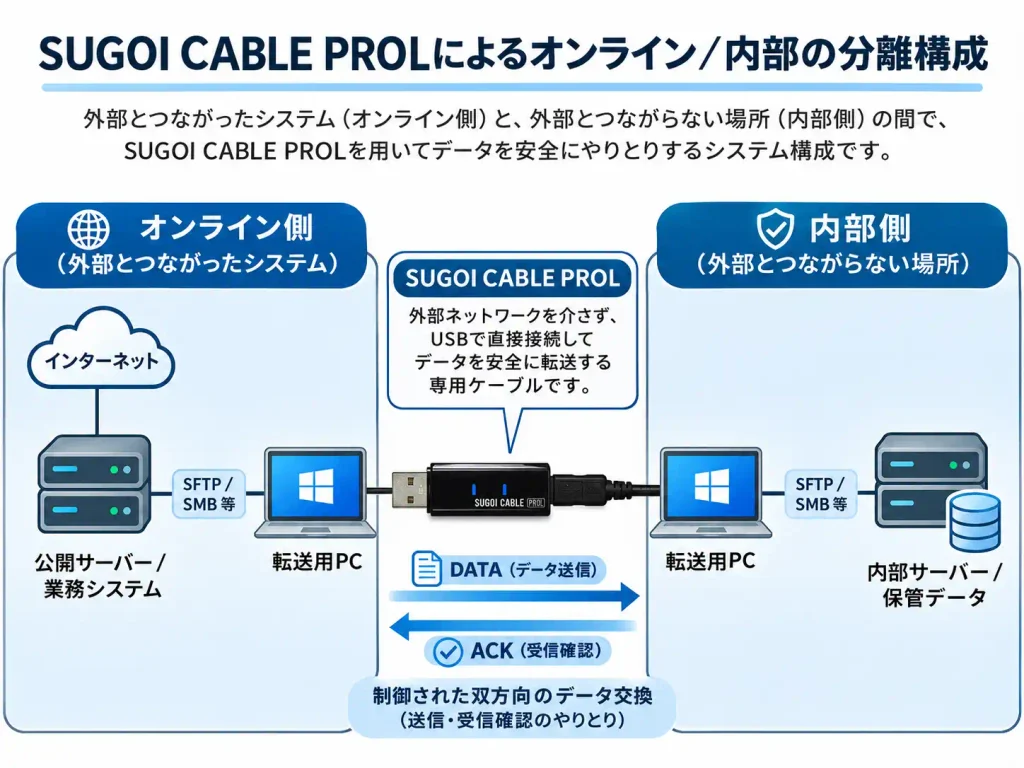
当社のスゴイケーブルPROLは、この受け渡しのための製品です。2台のWindows PCをUSBでつなぎ、IP通信を一切使わずにファイルを受け渡します。ネットワークの機能そのものを取り除いているため、PROLを通じてネットワーク経由で内部に侵入することはできません。
外部と内部のそれぞれに転送用のPCを置けば、受け取ったファイルを使う前に確かめる「関所」も設けられます。専用ソフトによるフォルダの自動同期で、人の手を介さずにデータを受け渡せます。
侵入した攻撃者は、ネットワークをたどって次々と広がっていきます。しかし、PROLでつないだ先へは、ネットワークでたどり着けません。行き来できるのは決められたフォルダに置かれたファイルだけで、遠隔操作の命令も、データベースへの問い合わせも通りません。
→ この仕組みが攻撃者を止める理由は、ネットワーク分離の記事で解説しています。
価格は6,630円(税込)からで、大がかりな設備の変更は必要ありません。システム構成や設定の例をまとめた「情報漏洩対策ガイドブック」付きの特別版もご用意しています。
なお、顧客情報を「常にオンラインに置かない」という考え方については、別の記事で詳しく解説しています。
→ 個人情報を「捨てる」前に|顧客情報を守りながら持ち続ける方法
もし感染してしまったら
感染に気づいたときは、被害を広げないことを最優先にします。
- 感染した機器をネットワークから切り離す:LANケーブルを抜く、無線を切るなど
- 電源はむやみに落とさない:調査に必要な記録が消えるおそれがある
- 社内の責任者と、システムの保守業者に連絡する
- 警察(都道府県警察のサイバー犯罪相談窓口)に相談する
- 個人データの漏洩のおそれがあれば、個人情報保護委員会への報告と本人への通知が必要か確認する
身代金を支払っても、データが戻る保証も、盗まれたデータが公開されない保証もありません。
まとめ
- ランサムウェアの感染経路の約8割は、VPN機器とリモートデスクトップ
- 「メールを開いて感染」は今や少数で、外から入る入口が狙われている
- 侵入されると社内に広がり、バックアップまで狙われる。被害は中小企業にも及ぶ
- 更新、多要素認証、不要な入口の削除など、基本対策を確実に
- そのうえで、重要なデータを置く場所には、入口そのものを作らないという選択肢もある
[スゴイケーブルPROLについて詳しく見る] [問い合わせをする]
参考資料
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月10日) https://www.npa.go.jp/publications/statistics/cybersecurity/data/R8kami/R08_kami_cyber_jousei.pdf
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)
https://www.npa.go.jp/publications/statistics/cybersecurity/