
公開:2026年11月10日
ランサムウェアの感染経路の約8割は、VPN機器やリモートデスクトップといった「外から社内に入る入口」です。専門の技術者が守っているシステムでも、侵入の報告は毎日のように続いています。入口を守る対策は欠かせませんが、侵入を完全に防ぐことを前提にした設計には限界があります。
そこで改めて注目されているのが、ネットワーク分離です。重要なデータを扱うネットワークを外部から切り離せば、たとえ外部側に侵入されても、ネットワーク経由でそこまでたどり着くことはできません。
ただし、分離には必ず一つの課題がついて回ります。分離した環境どうしで、ファイルをどう受け渡すかです。この記事では、ネットワーク分離の基本と、分離環境でファイルを受け渡す5つの方法を比較したうえで、「ファイルでしか渡れない」仕組みがなぜ攻撃者を止めるのかを解説します。
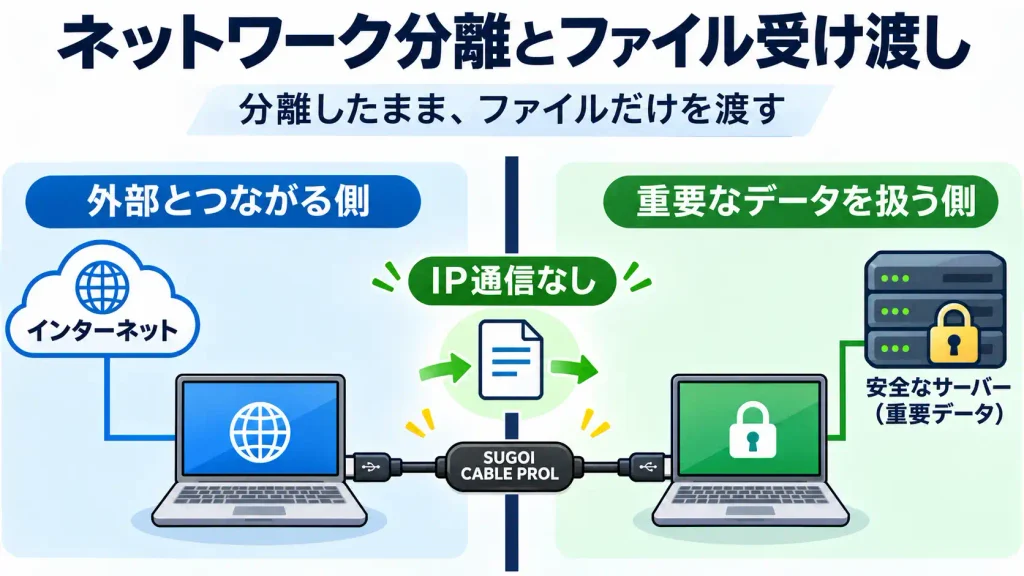
ネットワーク分離とは
侵入される前提で、守る場所を分ける
家に泥棒が入ったとします。机の上の財布は盗まれるかもしれません。しかし、床に固定された重い金庫は持ち出せません。家族は鍵のかかる部屋に避難して、警備会社が来るまで持ちこたえられます。
情報システムも同じです。入られないことだけに頼るのではなく、入られたときに何を守り切れるかを先に決めておく。ネットワーク分離は、そのための「金庫」をつくる考え方です。
外部とつながる環境と、重要なデータを扱う環境を分ける
ネットワーク分離とは、インターネットなど外部とつながるネットワークと、重要なデータやシステムを扱うネットワークを分けて、両者の間で自由に通信できないようにすることです。外部側で侵入を許しても、分離された側には到達できません。
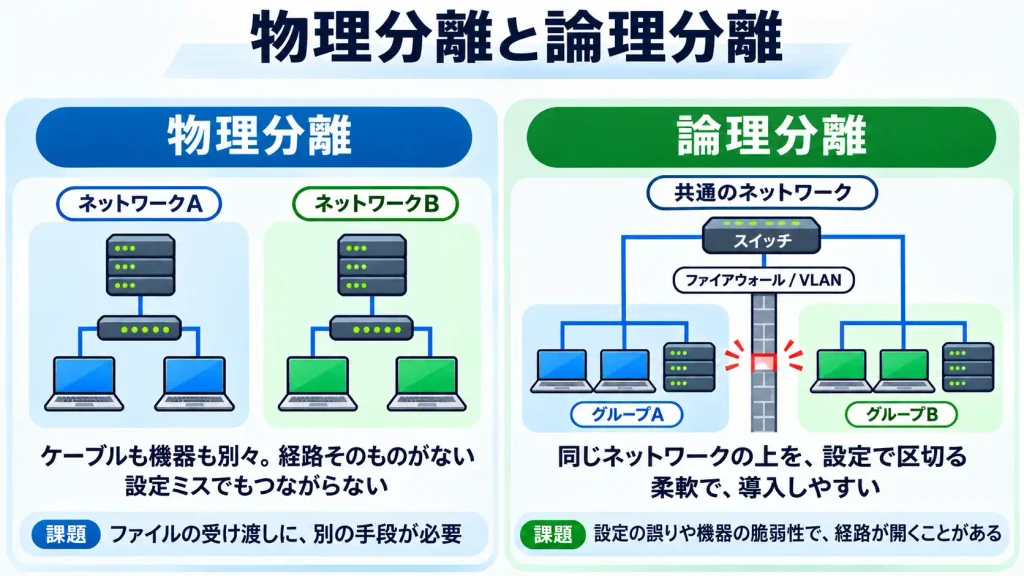
物理分離と論理分離
分離の方法は、大きく2つに分かれます。
| 物理分離 | 論理分離 | |
|---|---|---|
| 方法 | ケーブル・機器・端末を物理的に分ける | 同じ物理ネットワークの上で、VLANやファイアウォールなどで通信を分ける |
| 強さ | 経路が物理的に存在しないので、設定ミスでつながることがない | 設定や機器の脆弱性しだいで、経路が開くことがある |
| 手間・費用 | 機器や端末が二重になる | 既存の設備を活かしやすい |
| データの受け渡し | 別の手段が必要 | ネットワーク経由で行える(そのぶん経路が残る) |
論理分離は柔軟で導入しやすい一方、「通信できる経路があり、それを設定で絞っている」状態です。設定の誤りや機器の脆弱性があれば、経路は開きます。物理分離は経路そのものがないので確実ですが、その代わりにデータの受け渡しを別の方法で用意する必要があります。
どんな場面で使われているか
- 自治体:2015年の大規模な情報流出事案を受けて、総務省は自治体に「三層の対策」を求めました。庁内のネットワークを、マイナンバー利用事務系、LGWAN接続系、インターネット接続系の3つに分けて防御するものです。
- 工場:生産設備を動かすネットワーク(FA)を、事務系のネットワーク(OA)から分けます。生産ラインが止まれば被害が大きいためです。
- 医療機関:電子カルテなどのシステムを、インターネットにつながる環境から分けます。
- 企業の基幹システム・重要なデータの保管:顧客情報や設計情報など、漏れたときの影響が大きいデータを、外部とつながらない場所に置きます。
分離環境で必ず出てくる「ファイルの受け渡し」問題
完全に分離すれば、外部から入られる心配はなくなります。しかし、業務は外部とのやり取りなしには回りません。
- 外部から届いた受注データや申請データを、内部のシステムに取り込みたい
- 内部で処理した結果を、外部のシステムに返したい
- 外部側にあるデータを、処理が終わったら内部で保管したい
- 内部に保管しているデータを、必要なときだけ外部側で使いたい
受け渡しのためにネットワークでつなげば、それが新しい侵入経路になり、分離した意味が薄れます。分離の強さを保ったまま、どうやってファイルだけを受け渡すか。ここが、ネットワーク分離を設計するときの中心的な課題です。
ファイルを受け渡す5つの方法
① USBメモリなどの媒体で運ぶ
最も手軽な方法です。外部側でファイルをUSBメモリや光ディスクに書き込み、人が内部側に運んで読み込みます。
- よい点:特別な設備がいらない。ネットワーク経由の経路はできない
- 課題:人が介在するので、自動処理ができない。「必要なときに必要な分だけ内部から取り出す」ような運用は難しい。媒体の紛失や持ち出しのリスクがあり、媒体にデータが残る。媒体そのものがマルウェアを運ぶ経路になることもある
多くの組織がUSBメモリの使用を制限しているのは、このためです。
② シリアル接続(RS-232など)
古くからある、ネットワークを使わない機器間の接続方法です。
- よい点:素の状態ではIP通信を使わない
- 課題:速度が遅く、大きなファイルの受け渡しには向かない。ファイルを送るための手順(プロトコル)を自分で作る必要がある
ここには落とし穴があります。シリアル回線は、PPPなどを使えばIP通信を通せてしまいます。手軽に済ませようとPPPで接続すると、それはもう「遅いネットワーク」です。IPアドレスが付き、ルーティングやファイアウォールの設定が必要になり、守るべき入口が一つ増えます。「シリアルなら非ネットワーク」という思い込みは危険です。
③ データダイオード
物理的に一方向にしかデータが流れない専用の機器です。送信側から受信側へは送れますが、逆方向へは物理的に信号が流れません。
- よい点:逆方向の通信が物理的に不可能なので、受信側から情報が漏れない。重要インフラなどで使われる
- 課題:一方向専用なので、受け取ったことを知らせ返すことや、内部のデータを必要なときだけ外部に返すといった運用はできない。専用の機器と構成が必要になる
④ 無害化・ファイル転送の専用システム
分離した環境の間に中継の仕組みを置き、ファイルを検査・変換(無害化)してから受け渡すシステムです。自治体の「三層の対策」では、インターネット接続系からLGWAN接続系へファイルを取り込むときに、こうした無害化の仕組みが使われています。
- よい点:受け渡すファイルの検査や無害化まで、システムとしてまとめて行える
- 課題:中継のための機器やソフトウェアと、その運用・保守が必要になる。製品によっては、中継部分でネットワークによる接続を使う
⑤ IP通信を持たないUSB直結
2台のPCをUSBで直接つなぎ、IP通信を使わずにファイルを受け渡す方法です。当社のスゴイケーブルPROLがこれにあたります。
- よい点:IP通信の機能を製品から取り除いているので、PROLを通じてネットワーク経由で相手側に入ることはできない。専用ソフトのフォルダ同期で、人の手を介さず自動で受け渡せる。双方向に使えるので、必要なときだけ内部からデータを返すような運用もできる。媒体を持ち運ばない
- 課題:PROLが行うのはファイルの受け渡しだけで、ファイルの中身は検査しない。確認の仕組みは、システムとして設計する必要がある。
5つの方法の比較
| 方法 | 自動化 | ネットワーク経路 | 双方向・必要時の取り出し | 主な課題 |
|---|---|---|---|---|
| ① USBメモリなど | できない | なし | 人が運べば可能 | 紛失、媒体の残存、人手 |
| ② シリアル接続 | 自作すれば可能 | 素の状態ではなし(PPPを使うとIPが通る) | 自作すれば可能 | 速度、プロトコルの自作 |
| ③ データダイオード | できる | なし(物理的に一方向) | できない | 一方向のみ、専用機器 |
| ④ 無害化・転送システム | できる | 製品による | 製品による | 機器・運用の負担 |
| ⑤ IP通信を持たないUSB直結 | できる | なし | できる | 確認は別途設計、転送用PC |
どれが最適かは、受け渡すデータの量と頻度、求められる安全性の水準、予算、運用できる体制によって変わります。たとえば、一方向でよく、最高水準の安全性が求められるならデータダイオードが、ファイルの無害化までシステムに任せたいなら無害化の仕組みが、それぞれ有力な選択肢です。
そのうえで、人の手を介さずに、IP通信を使わず、双方向に、低いコストで受け渡したい場合には、⑤の方法が現実的な選択肢になります。
「ファイルでしか渡れない」ことが、攻撃者を止める
考え方は「受け渡しは製品に、確認はシステムに」
スゴイケーブルPROLが担うのは、IP通信を使わずに、2台のPCの間でファイルを受け渡すことだけです。受け取ったファイルを業務で使ってよいかどうかの判断は、システムの要件をいちばんよく知るSEのみなさんが設計するのが最適だと考えています。
製品に何でも任せるのではなく、製品は一つのことを確実に行い、その先はシステムとして組み立てる。この分担が、次に説明する強みを生みます。
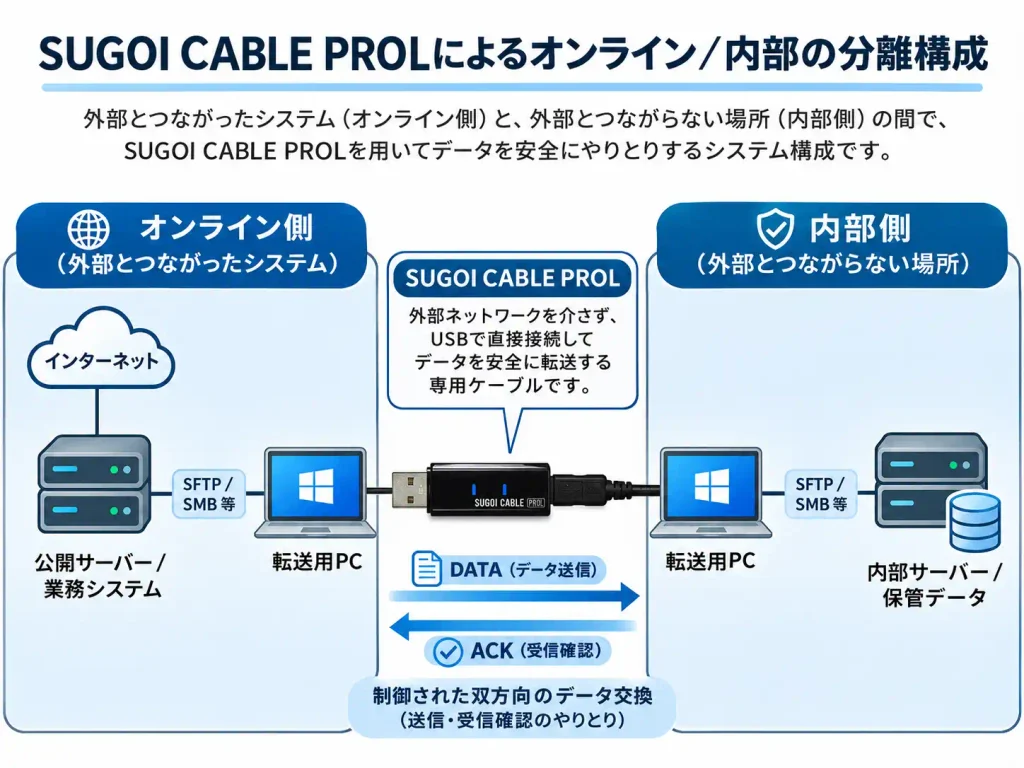
やり取りできるのは「ファイル」だけ
ネットワークでつながっていれば、侵入した攻撃者は相手側のシステムに直接命令を送れます。遠隔で操作し、データベースを検索し、ほかのサーバーへ移っていけます。しかも、そのやり取りは暗号化された通信として、正規の通信に紛れて流れます。多くの漏洩事故で、侵入に気づくのが数日から数か月後になり、何が持ち出されたのかを特定できないのは、このためです。
PROLでつないだ環境では、それができません。行き来できるのは、決められたフォルダに置かれたファイルだけです。命令を送り込むことも、データベースに直接問い合わせることもできません。何かを送り込むにも、データを持ち出すにも、一度ファイルという形にして、決められた場所に置かなければなりません。
通信をいったん断ち切り、データだけを渡す。高度な分離環境で「プロトコルブレーク」と呼ばれる考え方です。
流れが一度止まるから、確かめられる
ネットワークの通信は流れ続けていて、途中で止めて中身を確かめる瞬間がありません。走っている車を止める検問なら、荷物をうまく隠してすり抜けられるかもしれません。
ファイルは違います。置かれてから運ばれるまでの間に、流れが一度止まります。空港の手荷物検査で、荷物をすべてトレーに出してX線に通すようなものです。
- 持ち込む側(侵入):危険物は、量が少なくても種類で見つかります。「この形式の、この書式のデータ以外は通さない」と決めておけば、実行ファイルやスクリプトは一つでも止められます。
- 持ち出す側(漏洩):決まった形の小さなファイルしか流れない場所から、データベースを丸ごと持ち出そうとすれば、大きさと件数で引っかかります。大規模な持ち出しを起こせない構造になります。
- 記録が残る:いつ、何が受け渡されたかが記録に残ります。万一のときも、何が渡ったのかを確かめられます。
攻撃者にとって「割に合わない」相手になる
攻撃者も、手間と見返りを計算しています。下見をし、侵入の手段を用意し、時間をかけて入り込んで、手にできるのが少量のデータなら、割に合いません。外部とつながる側には必要な分だけを置き、重要なデータは切り離した側に置いておく。そうすれば、侵入されても盗めるものが少なく、盗み出す道は検査を通るファイルしかありません。
どのデータを外部側に置き、どのデータを切り離した側に置くかという設計の考え方は、別の記事で詳しく解説しています。
→ 個人情報を「捨てる」前に|顧客情報を守りながら持ち続ける方法
得られる効果
- 侵入経路を増やさずに、分離を保てる:受け渡しのためにネットワークをつながないので、分離した意味が失われません
- 遠隔操作やデータベースへの直接アクセスを許さない:行き来できるのはファイルだけです
- 受け取ったものを、使う前に確かめられる:流れが止まるので、種類や大きさ、件数を確かめる「関所」を設けられます
- 大規模な持ち出しを起こせない:決まった形のファイルしか通らない場所からは、大量のデータを運び出せません
- 何が受け渡されたかが記録に残る
- 人の手を介さずに、毎日の受け渡しを自動化できる:媒体を運ぶ手間や、紛失の心配がなくなります
- 既存のセキュリティポリシーを崩さずに導入できる:USB機器の使用を制限している組織でも、制限全体を解除せずに導入できます
- 大がかりな設備の変更がいらない:価格は6,630円(税込)からです
構成と設定の具体例、確認の仕組みの作り方を記載した「情報漏洩対策ガイドブック」付属品もあります。
導入前に確認しておきたいこと
- 組織のセキュリティポリシーとの整合:特に自治体や官公庁では、各組織のポリシーやガイドラインに照らして、受け渡しの方法が認められるかを確認する
- 受け渡すデータの範囲:どのデータを、どちら向きに、どの頻度で受け渡すかを決める
- 確認の基準:内部に渡す前に、何をどこまで確かめるか
- 受け取ったファイルを読み込む側の作り:内部でファイルを読み込むプログラムも、決められた書式以外は受け付けない作りにしておく
- 分離は基本対策の代わりではない:外部側のシステムの更新、認証の強化、監視は引き続き必要
まとめ
- 侵入を完全に防ぐことはできない。入られたときに何を守り切れるかを設計する
- ネットワーク分離は、ネットワーク経由で重要なデータにたどり着く道を断つ方法。物理分離は確実だが、ファイルの受け渡しを別の方法で用意する必要がある
- 受け渡しの方法には、媒体での運搬、シリアル接続、データダイオード、無害化・転送システム、IP通信を持たないUSB直結がある
- IP通信を持たないUSB直結では、行き来できるのはファイルだけ。流れが一度止まるので確かめられ、大規模な持ち出しを起こせず、記録も残る
- 製品が担うのは受け渡しまで。確認と運用は、システムとして設計する
[スゴイケーブルPROLについて詳しく見る] [問い合わせをする]
関連記事
参考資料
総務省「地方公共団体向けβ'モデル移行に向けた手順書」(令和6年3月29日) https://www.soumu.go.jp/main_content/000944507.pdf